آزمایشگاه امنیت موبولند
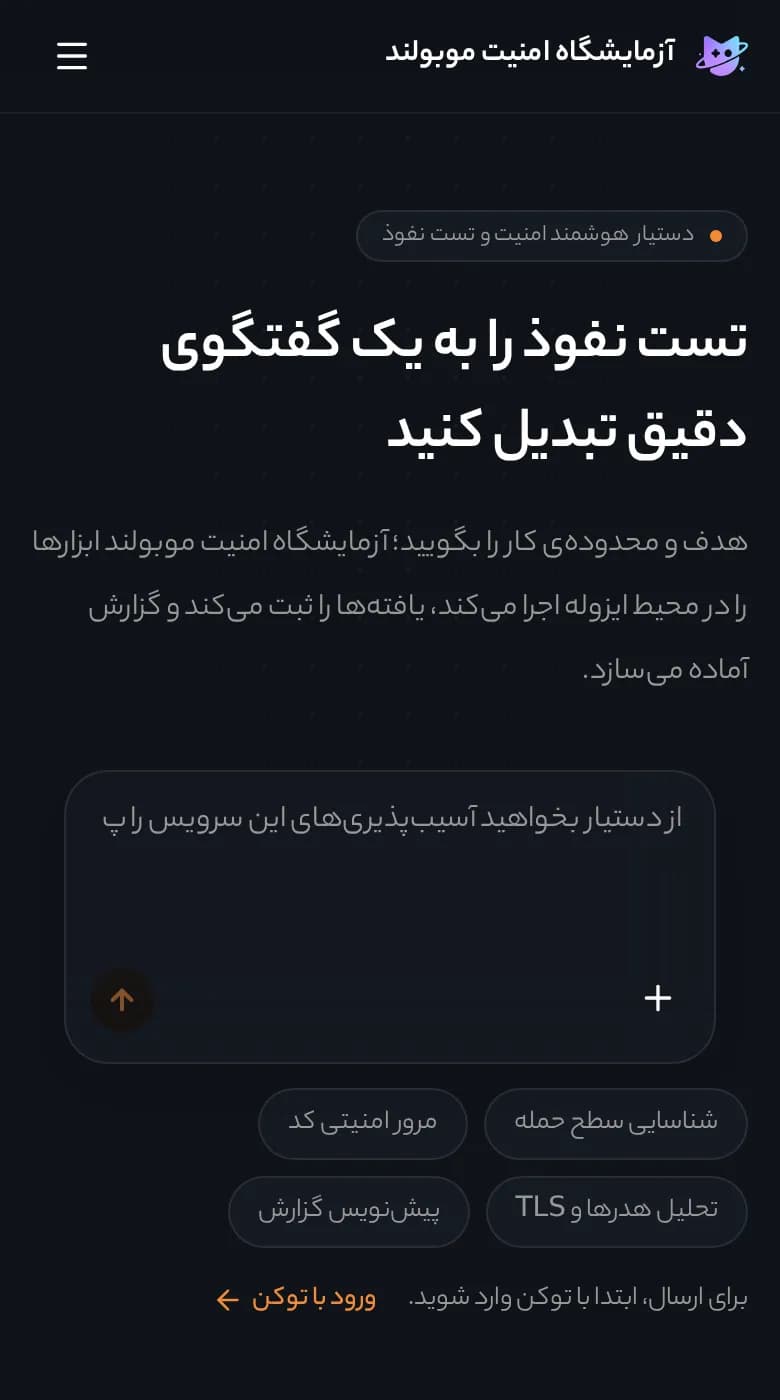
هوش مصنوعی در کنار متخصصان امنیت برای تحلیل، بررسی و درک بهتر آسیبپذیریها. هدف و محدودهٔ کار را بگویید؛ دستیار ابزارها را در محیط ایزوله اجرا میکند، یافتهها را ثبت میکند و گزارش آماده میسازد.
ورود با همان حساب موبولند، برای پلنهایی که آزمایشگاه امنیت را دارند.
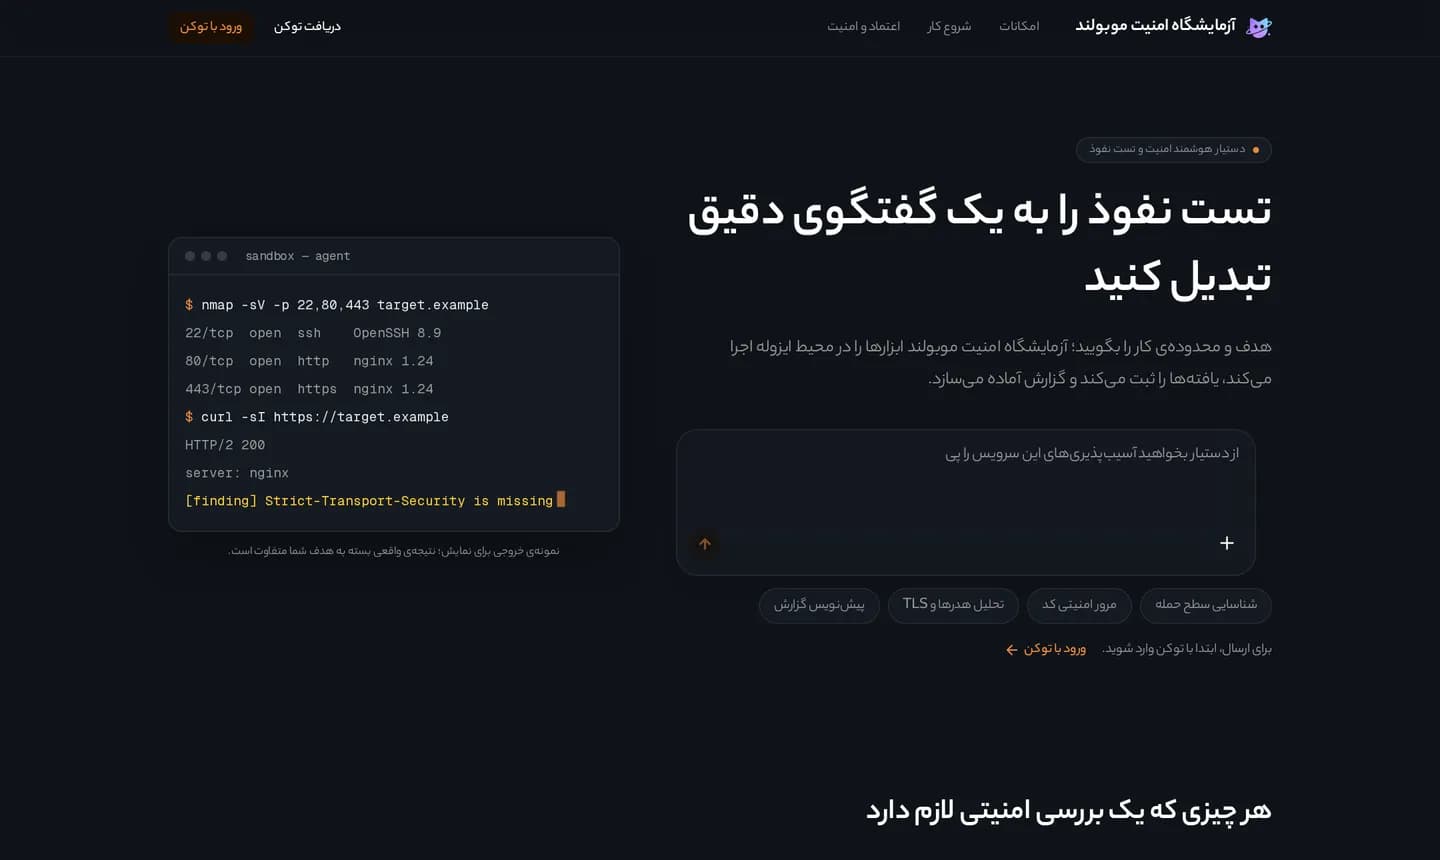
تست نفوذ، به شکل یک گفتگوی دقیق
بررسی امنیتی یک سرویس معمولاً یعنی اجرای چند ابزار، خواندن خروجیهای طولانی، جداکردن یافتههای واقعی از هشدارهای بیاهمیت و در آخر نوشتن گزارش. آزمایشگاه امنیت موبولند این کارها را در یک گفتگو کنار هم میگذارد: شما هدف و محدودهٔ مجاز را میگویید و دستیار کار را قدمبهقدم پیش میبرد.
آزمایشگاه روی sec.mobo.land کار میکند و بخشی از خانوادهٔ موبولند است؛ با همان حساب موبولند وارد آن میشوید.
برای چه کسانی ساخته شده؟
- متخصصان امنیت و تست نفوذ
- برنامهنویسان و توسعهدهندگان وب
- تیمهای فنی و DevOps
- کارشناسان امنیت اطلاعات
- دانشجویان و علاقهمندان امنیت سایبری
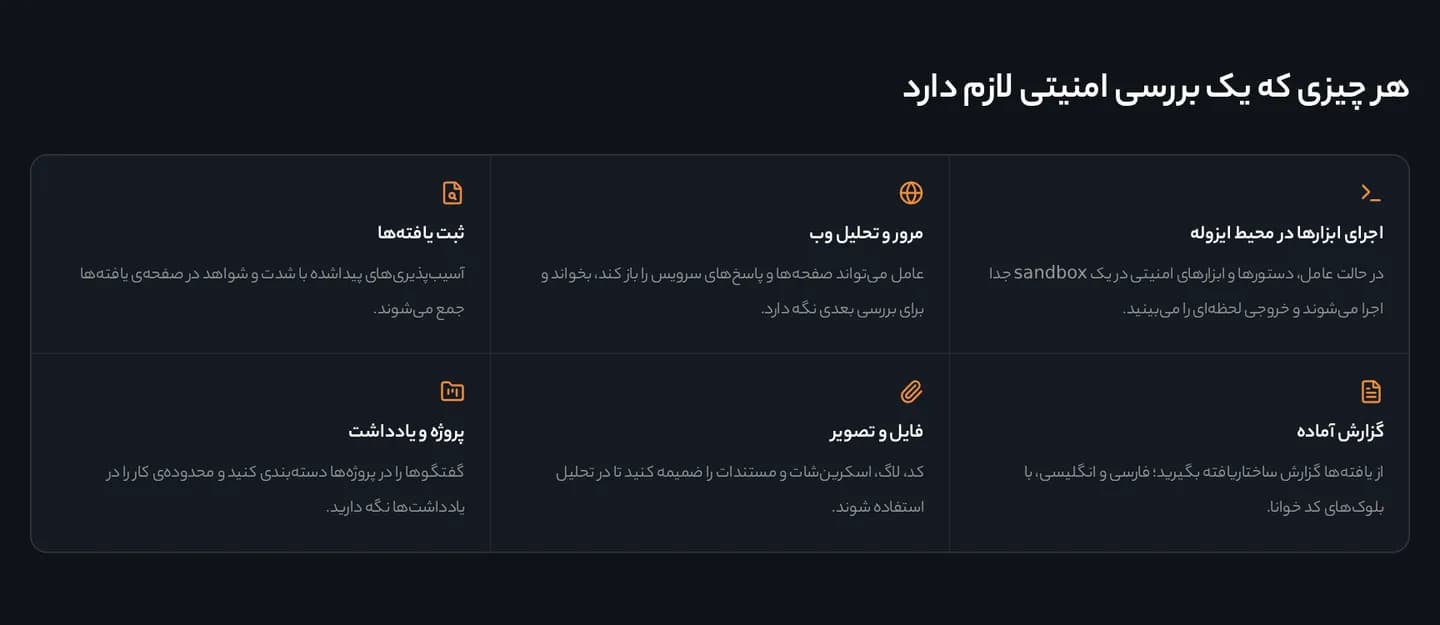
هر چیزی که یک بررسی امنیتی لازم دارد
اجرای ابزارها در محیط ایزوله
در حالت عامل، دستورها و ابزارهای امنیتی در یک sandbox جدا اجرا میشوند، نه روی سیستم شما، و خروجی را لحظهبهلحظه میبینید.
مرور و تحلیل وب
عامل صفحهها و پاسخهای سرویس هدف را باز میکند، میخواند و برای بررسیهای بعدی نگه میدارد.
ثبت یافتهها
آسیبپذیریهای پیداشده با شدت و شواهدشان در صفحهٔ یافتهها جمع میشوند تا چیزی از قلم نیفتد.
گزارش آماده
از یافتهها گزارش ساختاریافته بگیرید؛ به فارسی یا انگلیسی، با بلوکهای کد خوانا.
فایل و تصویر
کد، لاگ، اسکرینشات و مستندات را ضمیمه کنید تا در تحلیل به کار بروند.
پروژه و یادداشت
گفتگوها را در پروژهها دستهبندی کنید و محدودهٔ کار را در یادداشتها نگه دارید.
حالت پرسش
برای پاسخ سریع: مفهوم یک آسیبپذیری، خواندن یک هدر یا یک خروجی، یا قدم بعدی بررسی.
حالت عامل
برای کار عملی: دستیار ابزارها را در محیط ایزوله اجرا میکند، نتیجه را میخواند و یافتهها را ثبت میکند.
نقطههای شروعی که خود آزمایشگاه پیشنهاد میکند
- شناسایی سطح حمله
- مرور امنیتی کد
- تحلیل هدرها و TLS
- پیشنویس گزارش
آزمایشگاه امنیت از نزدیک
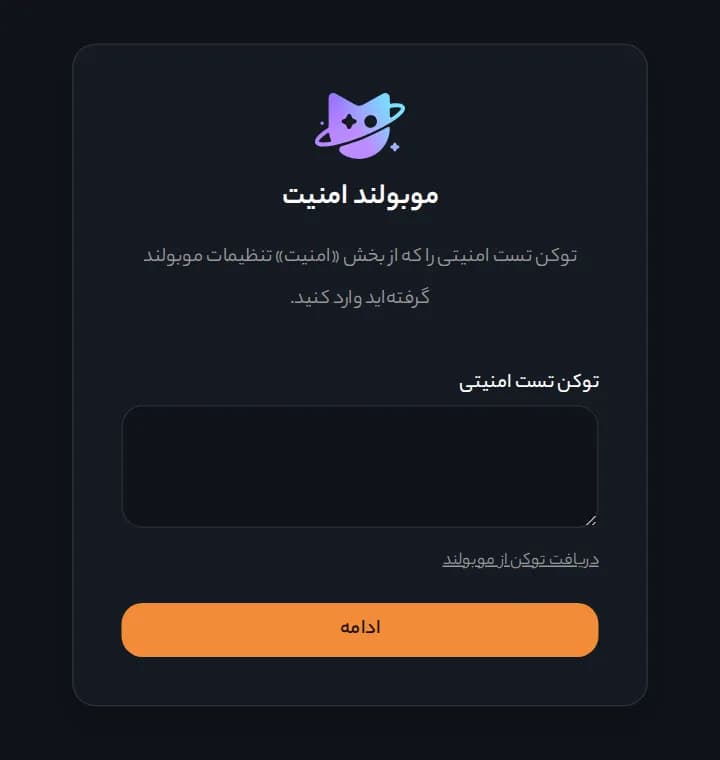
تصویرهای واقعی از صفحههای sec.mobo.land. خروجی ابزارها در صفحهٔ اصلی، نمونهای برای نمایش است و نتیجهٔ واقعی به هدف شما بستگی دارد.
از حساب موبولند تا اولین بررسی
- ۱
پلنِ دارای آزمایشگاه امنیت
آزمایشگاه برای کاربرانی است که پلن فعالشان این امکان را دارد. اینکه پلن شما دارد یا نه، در تنظیمات حساب، بخش «امنیت» نشان داده میشود.
- ۲
روشنکردن «تست امنیتی»
در همان بخش «امنیت»، تست امنیتی را برای حساب خودتان روشن کنید. فقط خودتان میتوانید آن را روشن کنید.
- ۳
ورود با یک کلیک
«ورود به آزمایشگاه امنیت موبولند» را بزنید؛ آزمایشگاه در تب جدید باز میشود و با یک توکن کوتاهمدت و رایگان وارد آن میشوید.
- ۴
شروع گفتگو
هدف و محدودهٔ مجاز کار را بنویسید؛ حالت پرسش برای پاسخ سریع و حالت عامل برای اجرای ابزارها.
یک دستیار برای متخصص، نه جایگزین او
آزمایشگاه کارهای تکراری بررسی امنیتی را سریعتر میکند و نتیجهها را منظم نگه میدارد؛ ولی تصمیم نهایی و مسئولیت تست با شماست.
فقط با مجوز
فقط سامانههایی را بررسی کنید که مالکشان هستید یا برای تستشان مجوز کتبی دارید، و از محدودهٔ تعیینشده بیرون نروید.
نتیجه را متخصص بررسی کند
خروجی هوش مصنوعی ممکن است اشتباه یا ناقص باشد. هر یافته را پیش از گزارش یا اقدام، یک متخصص تأیید کند.
اجرا در محیط ایزوله
ابزارها در sandbox آزمایشگاه اجرا میشوند، نه روی سیستم شما؛ حالتها و اندازهٔ محیط اجرا به پلن شما بستگی دارد.
ورود کوتاهمدت
توکن ورود پس از مدت کوتاهی بیاثر میشود، فقط به sec.mobo.land فرستاده میشود و در آدرس صفحه نمیماند.
سوالات دربارهٔ آزمایشگاه امنیت
آمادهای محیط امنیتی موبولند را بررسی کنی؟
وارد آزمایشگاه امنیت موبولند شو و امکانات واقعی آن را ببین.